ノルタ

Active Directory設計・運用

イベントログで攻撃を検知する実践パターン|Kerberoasting・DCSync・横展開の痕跡を追う

KerberoastingやDCSyncがイベントログにどう記録されるかを具体的なイベントIDとあわせて解説。4769(Kerberoasting)・4662(DCSync)・4648/4624/7045(横展開)の見方と、現場でよくある監査ポリシーの設定漏れも網羅。PowerShellでの確認コマンド付き。
Active Directory設計・運用
GPOテンプレート(ADMX)の更新タイミングと判断基準|現場で使える運用ガイド

GPO管理に使うADMXテンプレートの更新タイミングと判断基準を解説。「設定項目がGPMCに表示されない」トラブルの多くはADMXの更新漏れが原因。Windowsバージョンアップ・新アプリ展開・セキュリティベースライン更新の3つのトリガーと、セントラルストアへの更新手順・チェックリスト付き。
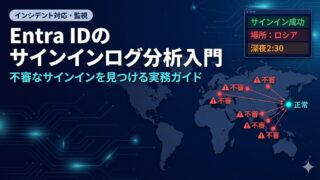
インシデント対応・監視

Entra IDのサインインログ分析入門|不審なサインインを見つける実務ガイド

Microsoft Entra IDのサインインログの種類・見方・不審なサインインの典型パターンを解説。海外IPからのアクセス・レガシー認証・MFAバイパスの確認手順と、Entra ID管理センターでの操作方法を実務目線でまとめています。
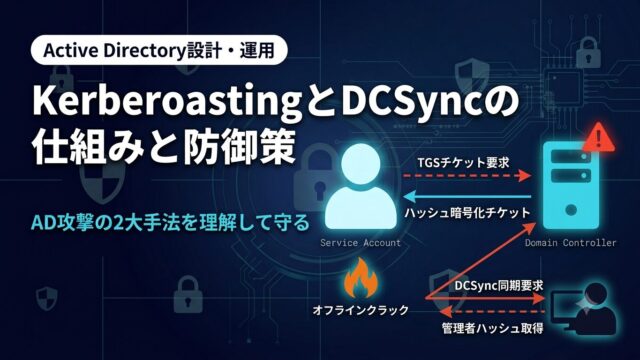
Active Directory設計・運用

KerberoastingとDCSyncの仕組みと防御策|AD攻撃の2大手法を解説

KerberoastingとDCSyncの仕組みを初心者にもわかりやすく解説。SPNとTGSチケットの仕組み、DCSync権限の危険性、2つの攻撃が連鎖するシナリオを図解。gMSA・AES強制・Tierモデルなど現場ですぐ使える防御策とチェックリスト付き。
演習コンテンツ

【ハンズオン】AD演習Vol.4:攻撃手法を体験するAD演習コンテンツを公開しました|Kerberoasting・DCSync

AD演習編Vol.4を公開しました。Kali Linuxを使いKerberoasting・DCSync・横展開を実際に体験できるハンズオン手順書です。Vol.1〜3の環境をそのまま使用。全手順スクリーンショット付き。
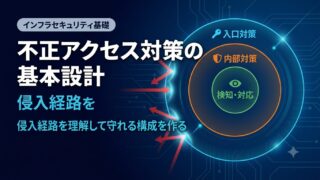
インフラセキュリティ基礎

不正アクセス対策の基本設計|侵入経路を理解して守れる構成を作る

不正アクセス対策を「入口対策」「内部対策」「検知・対応」の3層で解説。MFA・条件付きアクセス・最小権限・ネットワーク分離・ログ監視まで、侵入を前提とした多層防御の設計の考え方と実務チェックリストを網羅。
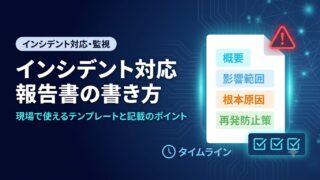
インシデント対応・監視

インシデント対応報告書の書き方|現場で使えるテンプレートと記載のポイント

インシデント対応報告書の構成・書き方・テンプレートを解説。経営層向けエグゼクティブサマリーと技術詳細の2部構成、根本原因の掘り下げ方、再発防止策の書き方まで、現場で即使えるテンプレート付き。
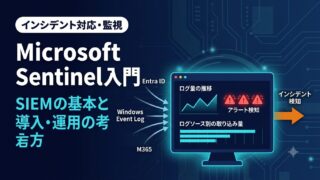
インシデント対応・監視

Microsoft Sentinel入門|SIEMの基本と導入・運用の考え方

Microsoft SentinelはAzureのクラウド型SIEMです。ログを集めるだけでなく検知につなげる仕組み・導入前に決めるべきこと・コスト設計・よくある失敗パターンまで、実務での導入・運用の考え方を解説します。
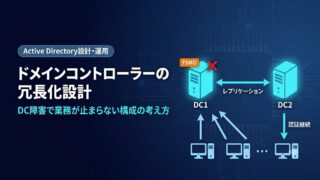
Active Directory設計・運用

ドメインコントローラーの冗長化設計|DC障害で業務が止まらない構成の考え方

DCが1台停止しただけで全社ログイン不可になるリスクを、冗長化設計で防ぐ方法を解説。2台構成の物理配置・FSMOロールの分散・ADサイト設計・拠点間・Azure構成のパターンまで、実務で使える設計の考え方を網羅。