ノルタ

インシデント対応・監視

証跡保全の基本|インシデント対応で最初にやること

セキュリティインシデント発生時に最初にやるべき証跡保全の手順を解説。メモリダンプ・ネットワーク接続・イベントログの保全手順をコマンド付きで紹介。やってはいけないNG行動・チェーン・オブ・カストディの記録方法まで若手エンジニア向けにまとめた実践ガイドです。
インシデント対応・監視
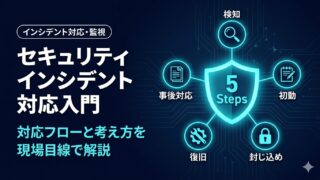
セキュリティインシデント対応入門|若手エンジニアが最初に知っておくべき対応フローと考え方

セキュリティインシデント対応の全体像を若手エンジニア向けに解説。検知・トリアージ・初動・封じ込め・復旧・事後対応の5フェーズと各フェーズで使うツール・記録の考え方・よくある失敗パターンをチェックリスト付きでまとめた実践ガイドです。
Active Directory設計・運用

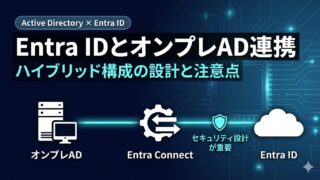
Entra IDとオンプレADの連携|Entra Connectの仕組みと設計

Entra IDとオンプレActive Directoryの連携方法を解説。Entra Connectの仕組み、パスワードハッシュ同期とフェデレーションの違い、同期フィルタリングの設計、Golden SAMLリスクへの対策まで実務目線でまとめました。
Active Directory設計・運用

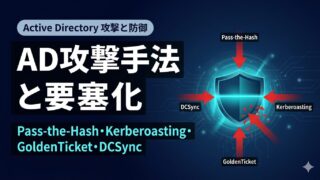
AD攻撃手法と要塞化|Pass-the-Hash・Kerberoasting・GoldenTicket・DCSyncを理解して守る

Active Directoryを狙う4つの攻撃手法(Pass-the-Hash・Kerberoasting・GoldenTicket・DCSync)の仕組みと対策を解説。各攻撃の現場での影響・Credential Guard・gMSA・KRBTGTリセットなど具体的な要塞化手順を若手インフラエンジニア向けにまとめた実践ガイドです。
Active Directory設計・運用

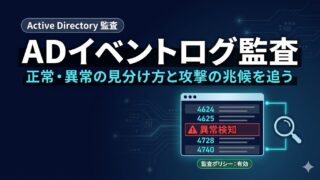
ADイベントログ監査|正常・異常の見分け方と攻撃の兆候を追う実務ガイド

Active Directoryのイベントログ監査を解説。監査ポリシーの設定方法・重要イベントID(4624・4625・4728など)の読み方・ブルートフォースやPass-the-Hashなど攻撃の兆候をログで追う実務パターンを若手インフラエンジニア向けにまとめた実践ガイドです。
Active Directory設計・運用

グループポリシー(GPO)設計入門|セキュリティ設定をADで一括管理する方法

グループポリシー(GPO)の設計と運用を実務目線で解説。パスワードポリシー・アカウントロックアウト・USB制限・画面ロックの推奨設定値、Default Domain Policyの正しい使い方、よくある失敗パターンとgpresultによる確認方法まで。チェックリスト付きで設定漏れを防ぎます。
Active Directory設計・運用

OUとは?Active Directoryの組織単位と設計3パターン

OU(組織単位)とは何か、Active Directoryでの役割を基礎から解説。デフォルトコンテナのまま運用すると危ない理由、地理・部門・機能の設計3パターン、管理者OUの分離まで。中小規模向けの設計の型とチェックリスト付き。
Active Directory設計・運用

Active Directoryとは?Windows認証基盤の仕組みと設計の基本

Active Directory(AD)の仕組みを入門者向けにわかりやすく解説。ドメイン・OU・グループポリシー・ドメインコントローラーの役割、KerberosとNTLMの認証方式、Entra IDとの違いまで。ADを触り始めた若手インフラエンジニアが最初に読むべき実務ガイドです。