インフラセキュリティ基礎

M365のセキュリティ設定チェックリスト|現場で最初に確認すべき設定を網羅

Microsoft 365のデフォルト設定では不十分な理由と、現場で最初に確認すべきセキュリティ設定を網羅。MFA有効化・レガシー認証ブロック・外部共有制限・監査ログ有効化・DLPポリシーの設定手順とPowerShellコマンド付き。チェックリスト形式で整理。
インフラセキュリティ基礎
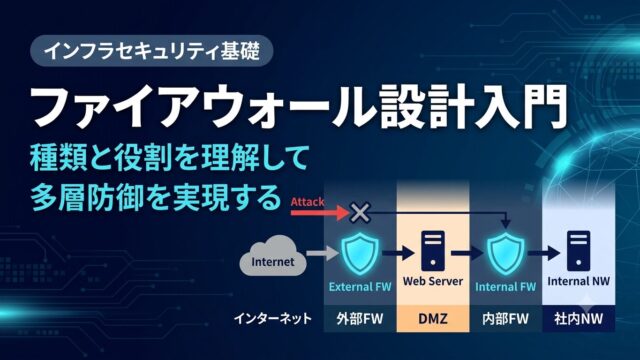
ファイアウォール設計入門|種類と役割を理解して多層防御を実現する

ファイアウォールの種類(ネットワーク型・WAF・ホスト型・NGFW)と役割の違いを解説。DMZを使った3層構成・内部セグメント間の制御設計・現場でよくある設計ミス(全許可放置・ルール肥大化・内部ノーチェック・ログ未取得)とチェックリスト付き。
Active Directory設計・運用

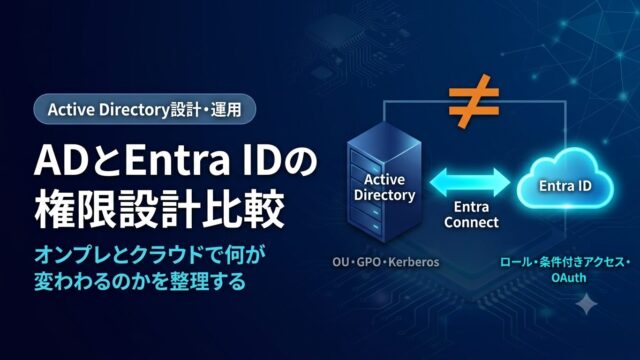
ADとEntra IDの権限設計比較|オンプレとクラウドで何が変わるのかを整理する

Active DirectoryとMicrosoft Entra IDの権限設計の違いを解説。OU・GPOとロール・条件付きアクセスの設計思想の違い、Domain Adminsとグローバル管理者の比較、ハイブリッド構成での特権アカウント分離の重要性まで網羅。現場でよくある設計ミスとチェックリスト付き。
インフラセキュリティ基礎

Windowsファイアウォールの実務設定ガイド|GPOで一括管理する方法と現場でよくある設定ミス

Windowsファイアウォールの確認方法・GPOによる一括管理・現場でよくある設定ミスを解説。3つのネットワークプロファイル(ドメイン・プライベート・パブリック)の有効化、受信規則の考え方、ブロックログの設定方法をPowerShellコマンド付きで説明。チェックリスト付き。
Active Directory設計・運用

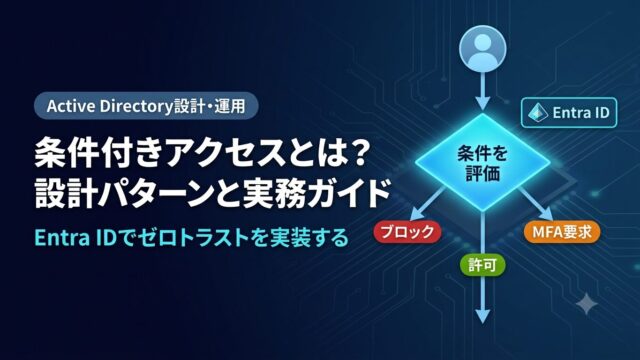
条件付きアクセスとは?設計パターンと実務ガイド|Entra IDでゼロトラストを実装する

条件付きアクセスの仕組みと現場でよく使う設計パターンを解説。海外IPブロック・管理者への常時MFA要求・非準拠デバイス制限の設定手順、レポート専用モードの使い方、緊急アクセスアカウントの設定など実務で必要な知識を網羅。チェックリスト付き。
Active Directory設計・運用

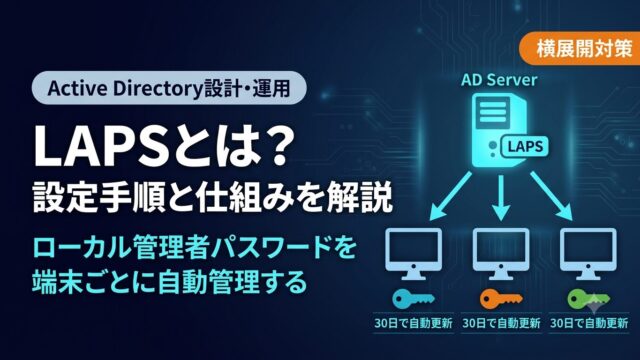
LAPSとは?設定手順と仕組みを解説|ローカル管理者パスワードを端末ごとに自動管理する

LAPS(ローカル管理者パスワードソリューション)の仕組みと設定手順を解説。全端末で同じパスワードを使うPass-the-Hash横展開リスクをLAPSで根本解決。Windows LAPSのGPO設定・PowerShellでの確認方法・Legacy LAPSとの違い・よくある設定ミスとチェックリスト付き。
Active Directory設計・運用

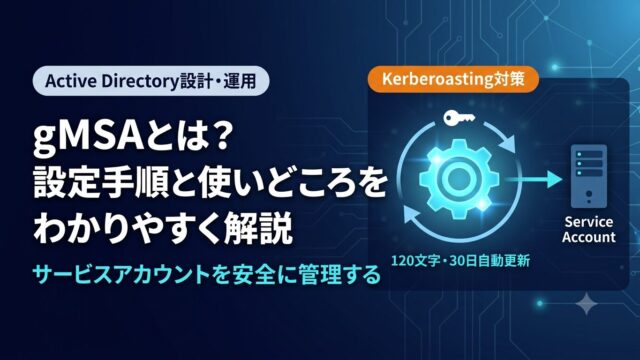
gMSAとは?設定手順と使いどころをわかりやすく解説|サービスアカウントを安全に管理する

gMSA(グループ管理サービスアカウント)の仕組みと設定手順を解説。120文字ランダムパスワードの自動ローテーションでKerberoastingを根本から防ぐ。KDSルートキーの作成・gMSAアカウント作成・サービスへの適用手順をPowerShellコマンド付きで説明。現場でよくある設定ミスとチェックリスト付き。
Active Directory設計・運用

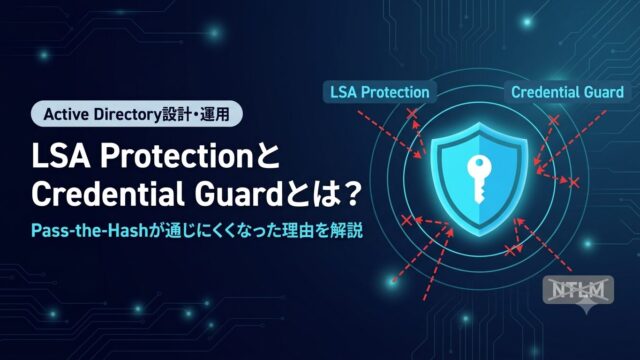
LSA ProtectionとCredential Guardとは?Pass-the-Hashが通じにくくなった理由を解説

Windows 11でPass-the-Hashが難しくなった理由をLSA ProtectionとCredential Guardの仕組みから解説。lsassが狙われる理由・PPLによるプロセス保護・VBSによるハッシュ隔離の違いをわかりやすく説明。PowerShellでの有効状態確認コマンドとチェックリスト付き。
Active Directory設計・運用

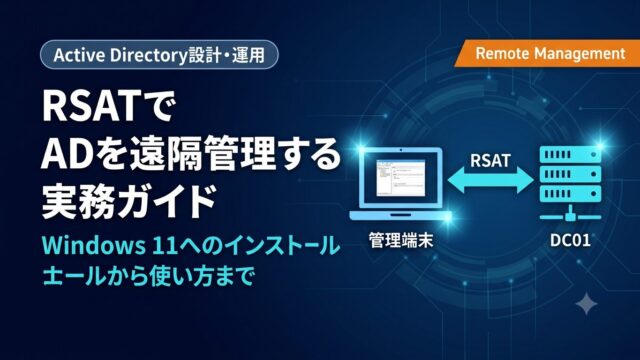
RSATとは?Windows 11へのインストール手順とAD管理の使い方

RSATとは何か、Windows 11へのインストール手順(設定アプリ/PowerShell一括)を解説。ADUC・GPMC・ADSIエディターの使い方、「接続できない」「権限がない」などのトラブル対処まで。DCへの直接RDPを減らしたい方へ。
インフラセキュリティ基礎

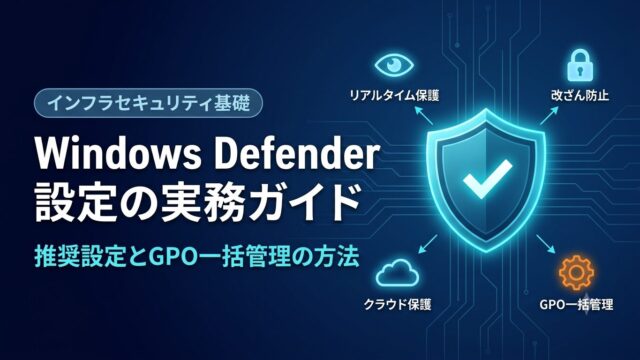
Windows Defenderの推奨設定|GPO一括管理と確認コマンド

Windows Defenderで現場が確認すべき設定を推奨値つきで整理。リアルタイム保護・改ざん防止・クラウド配信保護・除外設定の考え方、GPOでの一括管理手順、PowerShellでの状態確認コマンドまで。「入っているだけ」を卒業するための実務ガイド。