インフラエンジニア

インシデント対応・監視

イベントID 4624とは?ログオン成功ログの見方と大量発生の原因

イベントID 4624(ログオン成功)の意味と確認方法を解説。ログオンタイプの読み方、正常に大量発生する原因と注意が必要なパターンの違い、イベントビューアーとPowerShellでの絞り込み手順まで実務目線でまとめました。
Active Directory設計・運用

ADのログをsyslogに転送する方法とは?WEFの仕組みと転送すべきイベントID

Active Directoryのイベントログをsyslogへ転送する理由と方法を整理しました。WEF(Windowsイベント転送)の仕組み、syslog変換時の注意点、優先的に転送すべきイベントIDまで、現場目線でまとめています。
Active Directory設計・運用

ADレプリケーションとは?マルチマスター方式の仕組みと、DCSyncに悪用されるリスク

Active Directoryのレプリケーションとは何か。マルチマスター方式の特徴、サイト内・サイト間での速度差、反映タイムラグへの対処法に加え、レプリケーション権限がDCSync攻撃に悪用されるリスクと守る側の確認ポイントを整理しました。
Active Directory設計・運用

ADごみ箱とは?有効化していないと詰む理由と、誤削除からの復元方法

ADごみ箱(AD Recycle Bin)とは何か、なぜ有効化していないと詰むのか、確認方法や復元の限界まで、現場でよくある疑問をQ&A形式で整理しました。
Active Directory設計・運用

【AD環境でやってみた】ドメインコントローラーのシャットダウン権限を絞ってみたら、想定外のところでつまずいた話

ADのシャットダウン権限(SeShutdownPrivilege)をユーザー単位で絞る検証をしてみました。検証中、Domain Usersだけではそもそもログオンできない、gpupdate /forceだけでは権限変更が反映されずサインアウトが必要、といった実機ならではのつまずきを実況形式でまとめています。
インシデント対応・監視

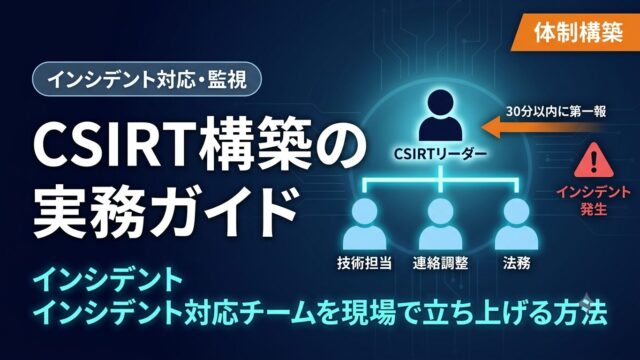
CSIRT構築の実務ガイド|セキュリティインシデント対応チームを現場で立ち上げる方法

CSIRTの役割・SOCとの違い・小規模組織での現実的な体制作りを解説。スコープと権限の定義・エスカレーションフロー・インシデント分類基準・シナリオ別手順書の整備まで現場で使える4ステップで説明。JPCERT/CC等外部連携先リストとチェックリスト付き。
Active Directory設計・運用

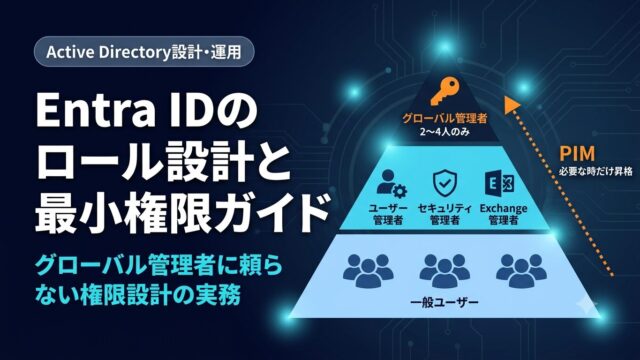
Entra IDのロール設計と最小権限ガイド|グローバル管理者に頼らない権限設計の実務

Entra IDのロール設計を最小権限の観点で解説。グローバル管理者を2〜4人に絞る理由・機能別ロールの使い分け(ユーザー管理者・セキュリティ管理者・Exchange管理者等)・PIMによる一時昇格の導入方法・よくある設計ミスとチェックリスト付き。
Active Directory設計・運用

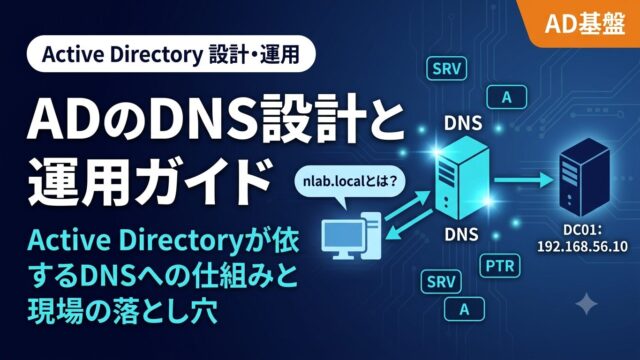
ADのDNS設計と運用ガイド|Active Directoryが依存するDNSの仕組みと現場の落とし穴

Active DirectoryとDNSの関係・SRVレコードの役割・クライアントのDNS設定ミスを解説。「ドメインに参加できない」「GPOが効かない」トラブルの多くはDNSが原因。ADに統合されたDNSの設計・フォワーダー設定・SRVレコード確認コマンド・逆引きゾーン設定をPowerShell付きで解説。
演習コンテンツ

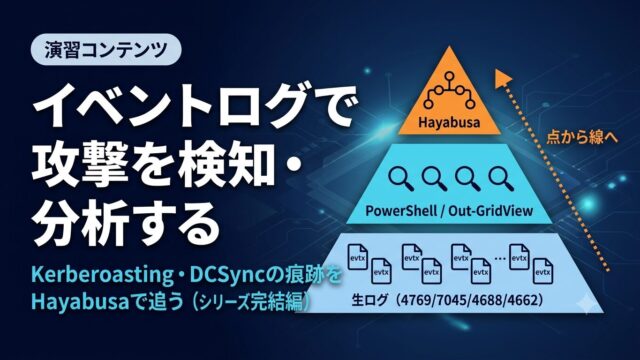
【ハンズオン】AD演習Vol.5:イベントログで攻撃を検知・分析するAD演習コンテンツを公開しました|Kerberoasting・DCSyncの痕跡をHayabusaで追う(AD演習編シリーズ完結)

AD演習編Vol.5を公開しました。Vol.4で残した攻撃の痕跡をPowerShell・Out-GridView・Hayabusaでイベントログから検知・分析するハンズオン手順書です。4769・7045・4688・4662の見方から攻撃タイムライン生成まで。AD演習編シリーズ完結編。
インフラセキュリティ基礎

M365のセキュリティ設定チェックリスト|現場で最初に確認すべき設定を網羅

Microsoft 365のデフォルト設定では不十分な理由と、現場で最初に確認すべきセキュリティ設定を網羅。MFA有効化・レガシー認証ブロック・外部共有制限・監査ログ有効化・DLPポリシーの設定手順とPowerShellコマンド付き。チェックリスト形式で整理。