インフラエンジニア

インシデント対応・監視

フォレンジック調査入門|証跡から攻撃を再現するアーティファクトと無料ツール

Windowsフォレンジック調査の基本を解説。イベントログ・プリフェッチ・レジストリ・$MFTなど主要アーティファクトの調査方法から、Hayabusa・Eric Zimmermanツール群の使い方、攻撃タイムラインの再現手順まで現場で使える実務ガイドです。
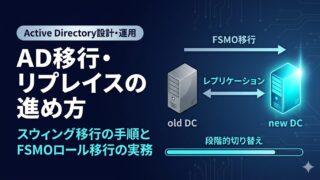
Active Directory設計・運用

AD移行・リプレイスの進め方|スウィング移行の手順とFSMOロール移行の実務

Active Directoryの移行・リプレイスの進め方を解説。インプレース・スウィング・新規構築の3方式の比較から、現場で最もよく使われるスウィング移行の実務手順・FSMOロール移行・よくある失敗パターンまでまとめています。
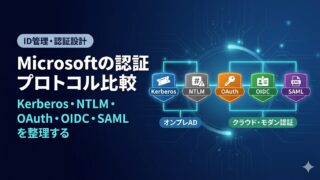
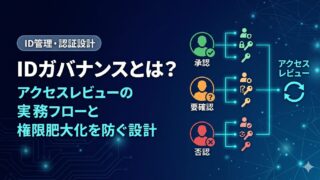
ID管理・認証設計

Microsoftの認証プロトコル比較|Kerberos・NTLM・OAuth・OIDC・SAMLを整理する

Kerberos・NTLM・OAuth・OIDC・SAMLの仕組みと使い分けを解説。各プロトコルの特徴・使われる場所・攻撃リスクを一覧で比較。Pass-the-HashやKerberoastingへの対策まで現場で使える実務ガイドです。
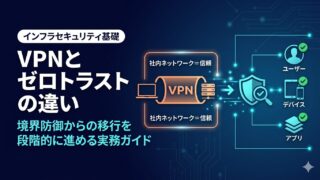
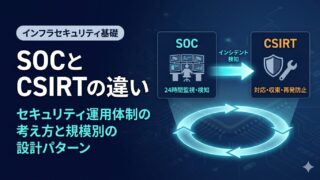
インフラセキュリティ基礎

VPNとゼロトラストの違い|境界防御からの移行を段階的に進める実務ガイド

VPNの構造的なリスクとゼロトラストの設計思想の違いを解説。「今すぐVPNをやめる」ではなく、条件付きアクセス・Intune・MFAから始める段階的な移行アプローチを現場で使えるレベルでまとめています。
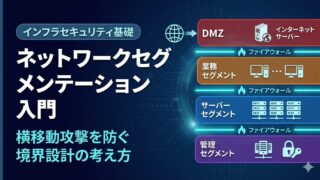
インフラセキュリティ基礎

ネットワークセグメンテーション入門|横移動攻撃を防ぐ境界設計の考え方

ネットワークセグメンテーションの基本的な考え方と設計パターンを解説。横移動攻撃を封じ込める仕組み・機能別/信頼レベル別の分割パターン・VLAN・ファイアウォール・NSGの使い分けまで現場で使える実務ガイドです。
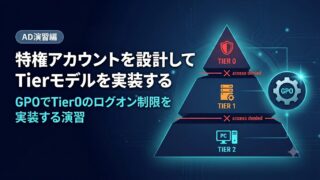
演習コンテンツ

【ハンズオン】AD演習Vol.3:特権アカウントを設計してTierモデルを実装するAD演習コンテンツを公開しました

AD演習編Vol.3を公開しました。特権アカウントのOU・グループ設計からGPOによるTier0ログオン制限の実装まで、VirtualBox環境で手を動かして学べる演習コンテンツです。有料ツール不要・全手順付き。
インシデント対応・監視

Windowsイベントログの保存期間は?デフォルト確認とGPO設定

Windowsイベントログの保存期間(デフォルト値)の確認方法と、GPOで全端末に一括設定する手順を解説。推奨サイズの目安、上書き設定の選び方、WEFによるログ集中管理、よくある失敗パターンまで現場目線でまとめました。