WindowsServer

Active Directory設計・運用

【AD環境でやってみた】ドメインコントローラーのシャットダウン権限を絞ってみたら、想定外のところでつまずいた話

ADのシャットダウン権限(SeShutdownPrivilege)をユーザー単位で絞る検証をしてみました。検証中、Domain Usersだけではそもそもログオンできない、gpupdate /forceだけでは権限変更が反映されずサインアウトが必要、といった実機ならではのつまずきを実況形式でまとめています。
Active Directory設計・運用
ADのDNS設計と運用ガイド|Active Directoryが依存するDNSの仕組みと現場の落とし穴

Active DirectoryとDNSの関係・SRVレコードの役割・クライアントのDNS設定ミスを解説。「ドメインに参加できない」「GPOが効かない」トラブルの多くはDNSが原因。ADに統合されたDNSの設計・フォワーダー設定・SRVレコード確認コマンド・逆引きゾーン設定をPowerShell付きで解説。
演習コンテンツ

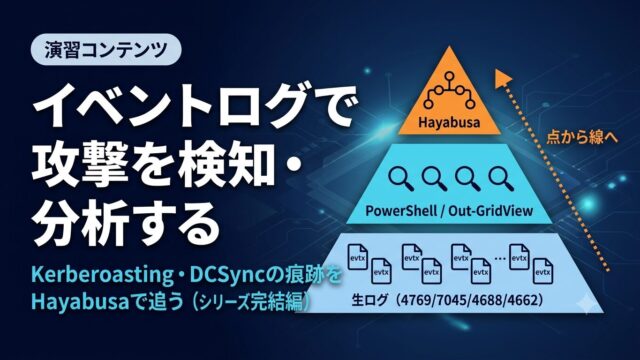
【ハンズオン】AD演習Vol.5:イベントログで攻撃を検知・分析するAD演習コンテンツを公開しました|Kerberoasting・DCSyncの痕跡をHayabusaで追う(AD演習編シリーズ完結)

AD演習編Vol.5を公開しました。Vol.4で残した攻撃の痕跡をPowerShell・Out-GridView・Hayabusaでイベントログから検知・分析するハンズオン手順書です。4769・7045・4688・4662の見方から攻撃タイムライン生成まで。AD演習編シリーズ完結編。
演習コンテンツ

【ハンズオン】AD演習Vol.4:攻撃手法を体験するAD演習コンテンツを公開しました|Kerberoasting・DCSync

AD演習編Vol.4を公開しました。Kali Linuxを使いKerberoasting・DCSync・横展開を実際に体験できるハンズオン手順書です。Vol.1〜3の環境をそのまま使用。全手順スクリーンショット付き。
Active Directory設計・運用

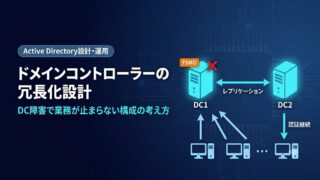
ドメインコントローラーの冗長化設計|DC障害で業務が止まらない構成の考え方

DCが1台停止しただけで全社ログイン不可になるリスクを、冗長化設計で防ぐ方法を解説。2台構成の物理配置・FSMOロールの分散・ADサイト設計・拠点間・Azure構成のパターンまで、実務で使える設計の考え方を網羅。
インシデント対応・監視

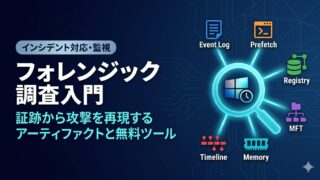
フォレンジック調査入門|証跡から攻撃を再現するアーティファクトと無料ツール

Windowsフォレンジック調査の基本を解説。イベントログ・プリフェッチ・レジストリ・$MFTなど主要アーティファクトの調査方法から、Hayabusa・Eric Zimmermanツール群の使い方、攻撃タイムラインの再現手順まで現場で使える実務ガイドです。
Active Directory設計・運用

AD移行・リプレイスの進め方|スウィング移行の手順とFSMOロール移行の実務

Active Directoryの移行・リプレイスの進め方を解説。インプレース・スウィング・新規構築の3方式の比較から、現場で最もよく使われるスウィング移行の実務手順・FSMOロール移行・よくある失敗パターンまでまとめています。
演習コンテンツ

【ハンズオン】AD演習Vol.3:特権アカウントを設計してTierモデルを実装するAD演習コンテンツを公開しました

AD演習編Vol.3を公開しました。特権アカウントのOU・グループ設計からGPOによるTier0ログオン制限の実装まで、VirtualBox環境で手を動かして学べる演習コンテンツです。有料ツール不要・全手順付き。
インシデント対応・監視

Windowsイベントログの保存期間は?デフォルト確認とGPO設定

Windowsイベントログの保存期間(デフォルト値)の確認方法と、GPOで全端末に一括設定する手順を解説。推奨サイズの目安、上書き設定の選び方、WEFによるログ集中管理、よくある失敗パターンまで現場目線でまとめました。