「ファイルが開けない、拡張子が変わってる、デスクトップに見知らぬテキストファイルが……」これがランサムウェア感染の典型的な発覚シーンです。
この瞬間、何をするかで被害の範囲が決まります。
焦って再起動する、ウイルス対策ソフトでスキャンする、ファイルを元に戻そうとする、どれも間違いです。
この記事では、ランサムウェア感染が発覚してから封じ込めるまでの初動手順を、現場で迷わず動けるレベルで整理します。
ランサムウェアとは「暗号化して身代金を要求する」攻撃
ランサムウェア(Ransomware)
感染した端末のファイルを暗号化し、復号と引き換えに金銭(身代金)を要求するマルウェア。近年は暗号化前にデータを窃取し、公開すると脅す「二重脅迫型」が主流になっている。
ランサムウェアの主な感染経路は以下の通りです。
| 感染経路 | 具体例 |
|---|---|
| フィッシングメール | 添付ファイル・URLのクリック |
| VPN・RDPの脆弱性 | 認証情報の窃取・脆弱なパスワード |
| ソフトウェアの脆弱性 | 未適用のパッチを狙った攻撃 |
| サプライチェーン攻撃 | 信頼できるソフトウェアへの混入 |
感染後は端末内のファイルを暗号化するだけでなく、ネットワーク共有フォルダや接続されたバックアップドライブにも拡散します。発覚が遅れるほど被害範囲が広がります。
セキュリティインシデント対応の全体像については「セキュリティインシデント対応入門」で解説しています。
感染に気づいたら、最初の10分でやるべきこと
まず確認する:本当にランサムウェアか?
焦る気持ちを抑えて、まず状況を確認します。以下のいずれかに当てはまる場合はランサムウェア感染の可能性が高いです。
- ファイルの拡張子が見覚えのないものに変わっている
- ファイルを開こうとするとエラーになる
- デスクトップや各フォルダに
README.txtやHOW_TO_DECRYPT.txtなどの身代金要求ファイルが出現している - 画面に身代金要求のメッセージが表示されている
身代金要求のメッセージや見覚えのない拡張子への変更がなければ、ランサムウェアではなくストレージ障害の可能性もあります。焦って操作する前に状況を正確に把握してください。
初動の鉄則:ネットワークから切り離す
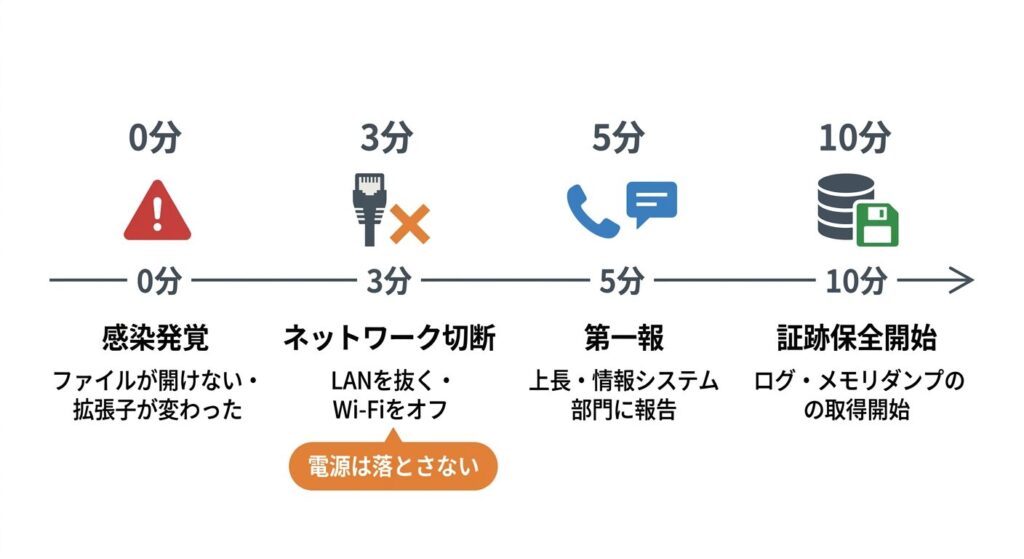
ランサムウェアと判断したら、最初にやることはネットワークからの切り離しです。暗号化の進行を止め、他の端末への拡散を防ぎます。
優先順位:
1. LANケーブルを抜く(有線接続の場合)
2. Wi-Fiをオフにする(無線接続の場合)
3. VPN接続を切断する
この時点では電源を落とさないでください。メモリ上に攻撃の痕跡(プロセス情報・暗号化キーの断片)が残っている場合があり、電源を落とすとその情報が消えます。証跡保全を優先します。
初動対応の全体フロー
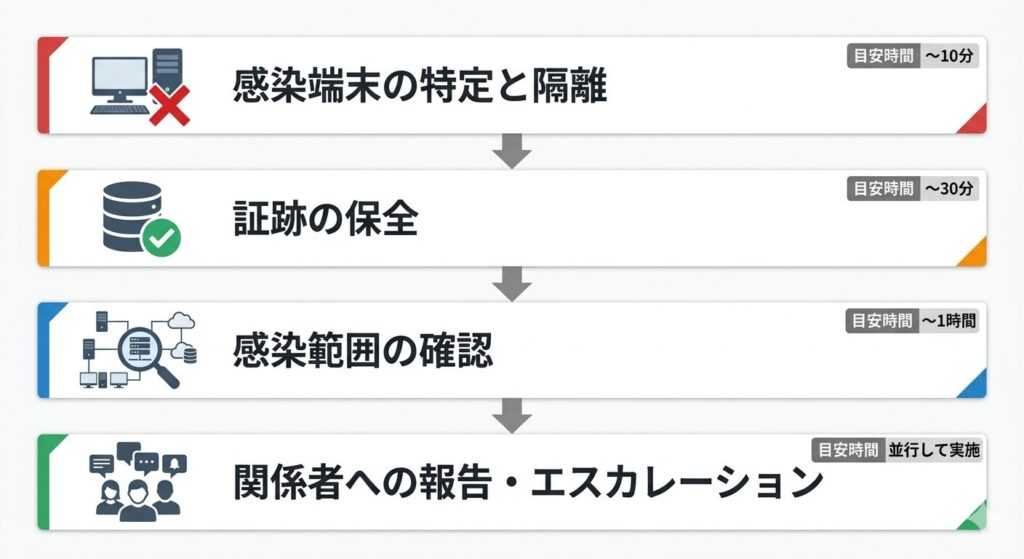
ステップ1:感染端末の特定と隔離
ネットワークから切り離した端末を起点に、感染が広がっていないか確認します。
共有フォルダにアクセスできる端末や、同じVLANに属する端末で同様の症状が出ていないか確認してください。あわせて、感染端末のアカウントが他の端末に対して不審な操作をしていないか、ドメインコントローラーのセキュリティログも確認します。確認すべきイベントIDの詳細については「Windowsイベントログ重要ID一覧」を参照してください。
ステップ2:証跡の保全
隔離が完了したら、電源を落とす前に証跡を保全します。後の調査・報告・法的対応のために、この手順を飛ばしてはいけません。
保全すべき証跡:
1. メモリダンプの取得(WinPmemなどのツールを使用)
2. イベントログのエクスポート(.evtx形式でコピー)
3. 実行中のプロセス一覧(tasklist /v > process.txt)
4. ネットワーク接続状況(netstat -ano > netstat.txt)
5. 身代金要求ファイルのコピー(削除しない)
証跡保全の具体的な手順については「証跡保全の基本」で詳しく解説しています。
ステップ3:感染範囲の確認
保全が完了したら、被害がどこまで広がっているかを確認します。
| 確認対象 | 確認方法 |
|---|---|
| ファイルサーバーの共有フォルダ | 拡張子の変化・身代金ファイルの有無 |
| バックアップサーバー・NAS | 同様の症状が出ていないか |
| ドメインコントローラー | 不審なプロセス・ログオンの有無 |
| 他の端末 | 同一ネットワーク内の端末を目視・ログ確認 |
復旧の見通しを立てるために、最新のバックアップがいつのものか、バックアップ自体が暗号化されていないかもここで確認しておきます。
ステップ4:関係者への報告・エスカレーション
感染範囲の把握と並行して、報告を行います。報告を後回しにする判断は厳禁です。
| 報告先 | 報告内容 |
|---|---|
| 直属の上長・情報システム部門 | 発覚時刻・感染端末・影響範囲の暫定値 |
| 経営層(影響範囲が大きい場合) | 業務への影響・復旧見込み |
| 警察・IPA(必要に応じて) | 攻撃の手口・身代金要求の内容 |
やってはいけない初動対応
被害を広げる行動パターンとして、以下の4つが典型的です。
| NG行動 | なぜ危険か |
|---|---|
| 感染端末を再起動する | メモリ上の証跡が失われる。再起動時に暗号化が再実行されるランサムウェアも存在する |
| ウイルス対策ソフトでフルスキャンをかける | スキャン中にランサムウェアが検知・削除されると、攻撃の手口を特定する証跡が消える |
| 暗号化されたファイルを元に戻そうと操作する | 証跡を上書きしたり、バックアップ自体を汚染するリスクがある |
| 身代金を払う | 復号キーが提供される保証がなく、「払ってくれる組織」として再度狙われるリスクが上がる |
いずれも「早く元に戻したい」という焦りから生まれる行動です。復旧操作は封じ込めと調査が完了してから行う、身代金の支払いは法的・組織的な判断を経てから、という原則を徹底してください。
封じ込め後、どう復旧するか
感染範囲の特定と封じ込めが完了したら、復旧の方針を決めます。
| 確認事項 | 判断の基準 |
|---|---|
| バックアップの有無 | 感染前の最新バックアップが存在するか |
| バックアップの健全性 | バックアップ自体が暗号化されていないか |
| 復旧ポイント | どの時点のデータに戻すか(RPO) |
| 復旧にかかる時間 | 業務再開までの許容時間(RTO) |
感染した端末のOSを修復するのではなく、クリーンインストールしたOSにバックアップからデータを戻すのが基本です。マルウェアが残存するリスクを排除できます。
バックアップ設計の考え方とRPO・RTOの設定については「バックアップ設計とは?」で詳しく解説しています。
初動の遅れが被害を拡大させる
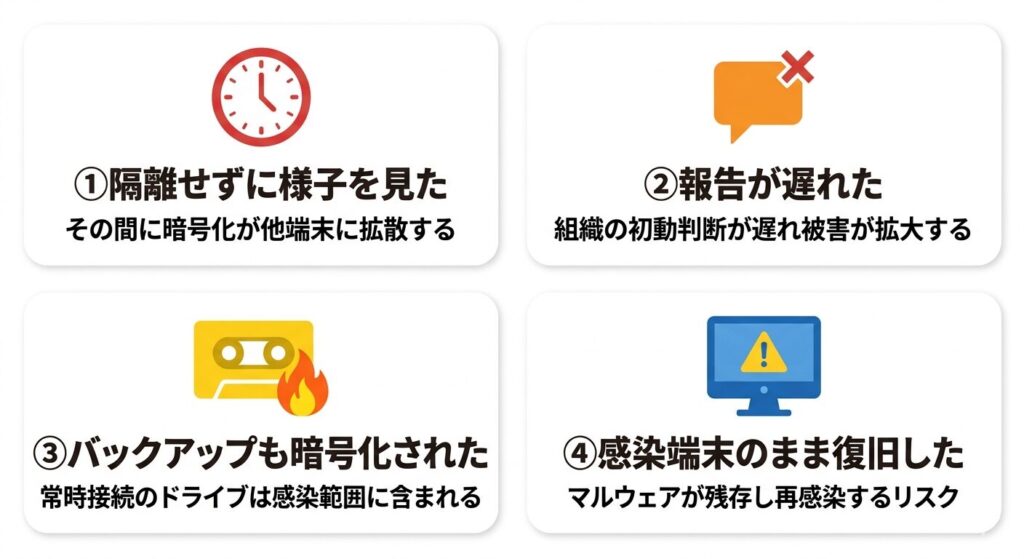
「もしかしたら誤検知かも」「少し様子を見てから報告しよう」と判断を先延ばしにした間に、暗号化がファイルサーバーや他の端末に広がったケースは非常に多いです。ランサムウェアの疑いがある時点で即座に隔離するのが鉄則です。
報告の遅れも致命的です。「自分で対処できると思った」「上長に言うタイミングを逃した」という理由で報告が遅れると、組織としての初動判断が遅れます。発覚した時点で即報告する文化と、報告先・報告フォーマットの事前整備が重要です。
意外と見落とされがちなのが、バックアップが感染範囲に含まれていたケースです。ファイルサーバーに接続したまま常時マウントされているバックアップドライブは、ランサムウェアの暗号化対象になります。「バックアップがあるから安心」という前提が崩れる典型例です。バックアップは感染端末からアクセスできない場所(オフライン・別セグメント・クラウド)に保持する設計が必要です。
そして、復旧を急ぐあまりクリーンな環境を用意しなかったケースもあります。「早く業務を再開したい」という圧力から、感染した端末のOSをそのままにしてファイルだけ復元してしまうと、マルウェアが残存したまま業務再開することになり、同じ攻撃が再発するリスクがあります。
実務チェックリスト
発覚直後(最初の10分)
- [ ] ランサムウェア感染かどうかを確認したか(身代金ファイル・拡張子変化)
- [ ] 感染端末のネットワークを切断したか(LANケーブル抜き・Wi-Fiオフ)
- [ ] 電源を落とさずに待機しているか
- [ ] 上長・情報システム部門に第一報を入れたか
証跡保全(隔離後)
- [ ] メモリダンプを取得したか
- [ ] イベントログをエクスポートしたか
- [ ] 実行中プロセス・ネットワーク接続状況を記録したか
- [ ] 身代金要求ファイルを保存したか(削除しない)
感染範囲の確認
- [ ] 共有フォルダ・ファイルサーバーへの被害を確認したか
- [ ] バックアップが暗号化されていないか確認したか
- [ ] ドメインコントローラーのログを確認したか
復旧判断
- [ ] 有効なバックアップの存在と最終バックアップ日時を確認したか
- [ ] 復旧ポイント(RPO)と復旧時間(RTO)の目安を組織に報告したか
- [ ] クリーンな環境への復元方針を決定したか
今日、確認すべきこと
「ランサムウェアに感染したとき、誰に・何を・どの順番で報告するか」——これを今すぐ確認してください。
手順が文書化されていない、報告先が不明確、この状態でインシデントが起きると、初動の判断が遅れて被害が拡大します。報告フロー・連絡先・初動チェックリストを今日中に整備することが、最も費用対効果の高い備えです。
Windowsイベントログを使った感染端末の調査手順は「Windowsイベントログ調査入門」で、証跡保全の具体的な手順は「証跡保全の基本」でそれぞれ解説しています。
あわせてご覧ください

コメント