PowerShell

Active Directory設計・運用

Active Directory管理で使う定番ツールまとめ|RSAT以外の選択肢と使い分け

RSATだけでは手が届かない委任管理・変更監査・攻撃経路の棚卸しを軸に、PowerShell ADモジュールやSysinternals、PingCastle・BloodHound、ADManager Plus等の定番ツールを無料・有償問わず整理し、使い分けの目安をまとめました。
インシデント対応・監視

イベントID 4624とは?ログオン成功ログの見方と大量発生の原因

イベントID 4624(ログオン成功)の意味と確認方法を解説。ログオンタイプの読み方、正常に大量発生する原因と注意が必要なパターンの違い、イベントビューアーとPowerShellでの絞り込み手順まで実務目線でまとめました。
Active Directory設計・運用

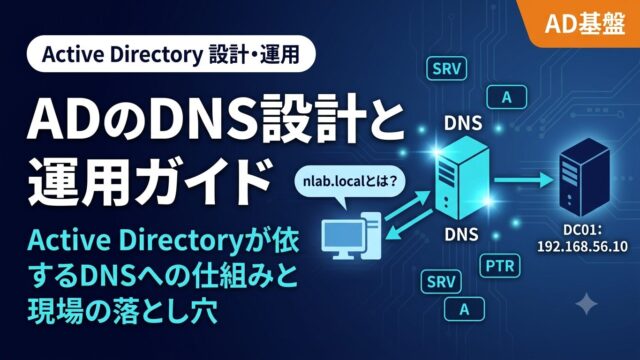
ADのDNS設計と運用ガイド|Active Directoryが依存するDNSの仕組みと現場の落とし穴

Active DirectoryとDNSの関係・SRVレコードの役割・クライアントのDNS設定ミスを解説。「ドメインに参加できない」「GPOが効かない」トラブルの多くはDNSが原因。ADに統合されたDNSの設計・フォワーダー設定・SRVレコード確認コマンド・逆引きゾーン設定をPowerShell付きで解説。
インフラセキュリティ基礎

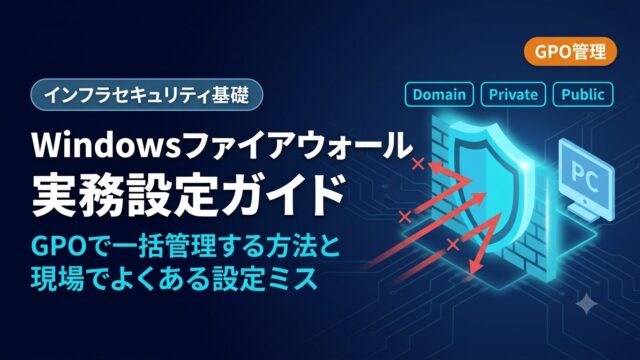
Windowsファイアウォールの実務設定ガイド|GPOで一括管理する方法と現場でよくある設定ミス

Windowsファイアウォールの確認方法・GPOによる一括管理・現場でよくある設定ミスを解説。3つのネットワークプロファイル(ドメイン・プライベート・パブリック)の有効化、受信規則の考え方、ブロックログの設定方法をPowerShellコマンド付きで説明。チェックリスト付き。
Active Directory設計・運用

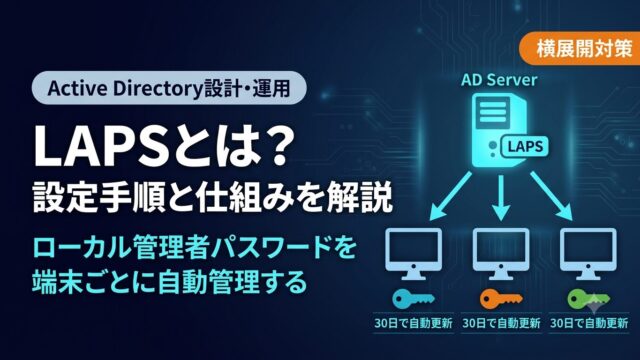
LAPSとは?設定手順と仕組みを解説|ローカル管理者パスワードを端末ごとに自動管理する

LAPS(ローカル管理者パスワードソリューション)の仕組みと設定手順を解説。全端末で同じパスワードを使うPass-the-Hash横展開リスクをLAPSで根本解決。Windows LAPSのGPO設定・PowerShellでの確認方法・Legacy LAPSとの違い・よくある設定ミスとチェックリスト付き。
Active Directory設計・運用

gMSAとは?設定手順と使いどころをわかりやすく解説|サービスアカウントを安全に管理する

gMSA(グループ管理サービスアカウント)の仕組みと設定手順を解説。120文字ランダムパスワードの自動ローテーションでKerberoastingを根本から防ぐ。KDSルートキーの作成・gMSAアカウント作成・サービスへの適用手順をPowerShellコマンド付きで説明。現場でよくある設定ミスとチェックリスト付き。
Active Directory設計・運用

RSATとは?Windows 11へのインストール手順とAD管理の使い方

RSATとは何か、Windows 11へのインストール手順(設定アプリ/PowerShell一括)を解説。ADUC・GPMC・ADSIエディターの使い方、「接続できない」「権限がない」などのトラブル対処まで。DCへの直接RDPを減らしたい方へ。
インフラセキュリティ基礎

Windows Defenderの推奨設定|GPO一括管理と確認コマンド

Windows Defenderで現場が確認すべき設定を推奨値つきで整理。リアルタイム保護・改ざん防止・クラウド配信保護・除外設定の考え方、GPOでの一括管理手順、PowerShellでの状態確認コマンドまで。「入っているだけ」を卒業するための実務ガイド。
Active Directory設計・運用

イベントログで攻撃を検知する実践パターン|Kerberoasting・DCSync・横展開の痕跡を追う

KerberoastingやDCSyncがイベントログにどう記録されるかを具体的なイベントIDとあわせて解説。4769(Kerberoasting)・4662(DCSync)・4648/4624/7045(横展開)の見方と、現場でよくある監査ポリシーの設定漏れも網羅。PowerShellでの確認コマンド付き。